Kodėl mes, „Evoex“, kitaip žiūrime į saugumą
Kai „Evoex“ planavome savo infrastruktūrą, pasirinkome priešingą kelią. Ne laukti ir reaguoti, o stengtis, kad problemos iš viso neatsirastų.
Šiais metais Jono šventėse Latvijos IT industrijoje įvyko kažkas, ką sunku pamiršti - puolimas prieš Latvijos valstybinių miškų IT infrastruktūrą. Puolimas buvo aptiktas 2026 m. birželio 22 d., tačiau vėliau paaiškėjo, kad hekeris buvo prasiskverbęs į sistemą jau birželio 11 d. ir kelis dierius veikė nepastebėtas, aktyviai pradėjęs veikti tik naktį nuo birželio 22 d. iki 23 d.
Tai primygtinai priminė kiekvienam, kurie dirba šioje srityje, vieną paprastą, bet nemalonią tiesą: jei saugumą sprendžiate tik tada, kai kažkas jau nutiko, jau per vėlu. Konfigūracijos trūkumai ir nesurastos sistemos spragos gali ilgai likti nepastebėtos, kol jas kas nors suranda – ir deja, dažnai tai yra ne tas žmogus, kuris turėtų juos rasti.
Kai mes EvoEX planuojome savo infrastruktūrą, pasirinkome priešingą kelią. Ne laukti ir reaguoti, o stengtis iš viso nepriimti problemų.
1. Saugumas prasideda prieš kodą pasiekiant serverį
Mūsų kūrimo procese jokia pakeitimas nepasiekia gamybos serverio be pilnos automatizuotos patikros. Kiekvieną naują kodo fragmentą realiuoju laiku analizuoja specializuoti saugumo įrankiai, pagrįsti pasaulyje pripažintais OWASP Top 10 principais - tai yra standartas, naudojamas norint aptikti dažniausias ir pavojingiausias pažeidžiamumo rūšis.
Jei įrankiai aptinka net mažiausią riziką, pakeitimas nėra perduodamas toliau. Sistema pati bando pataisyti problematiškąją kodo dalį, iš naujo ją patikrina, ir procesas tęsiasi, kol rizikos skaičius nėra tiksliai nulis. Tik tada pakeitimai gali pasiekti naudotojus.
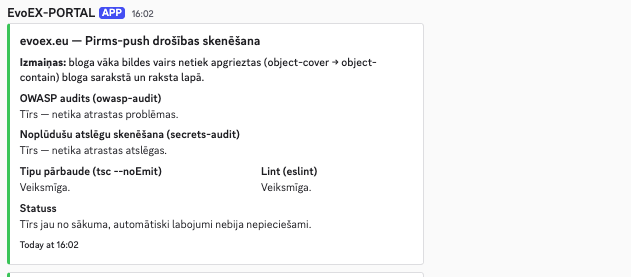
Šis pranešimas pasiekia mūsų komandą kiekvieną kartą, kai pakeitimai praeina per pilnąjį saugumo audito ir saviautomatiško taisymo ciklą prieš diegimą.
2. Serveriai, kurie neturi ko prarasti iš išorės
Vienas iš paprasčiausių, bet dažnai pamirštų saugumo principų - jei durys neatidarytos, jų nebus galima atidaryti. Mūsų serveriai veikia Hetzner infrastruktūroje, ir mes visiškai uždarėme išorinius prisijungimo prievadus, kurie tradicioniškai naudojami nuotoliniam serverio prieigai. Vietoje to serveris pats, iš vidaus, patikrina autorizuotą kodo saugyklą ir, kai viskas yra patikrinta ir saugu, parsiunta atnaujinimus. Niekas negali "kukloti" iš lauko, nes durų tiesiog nėra.
Be to, svetainėse įdiegti griežti saugumo antraštės (HSTS, X-Content-Type-Options, X-Frame-Options, Referrer-Policy), kurie apsaugo naudotojus nuo duomenų perkėpimo, svetainių klonirimo ir kitų dažnų atakų tipų.
3. Kai kas nors vis dėlto mėgina
Visiškai pašalinti atakų bandymus neįmanoma – internetas pilnas automatizuotų botų, nuolat skenuojančių svetaines ir ieškančių silpnų vietų. Todėl sukūrėme savo sistemą, kuri šituos bandymus aptinka ir iš karto reaguoja.
Jei fiksavimas grubios jėgos atakos arba įtartiną skenavimo atveju, užtikrinto IP adresas yra iškart blokuojama ugniasienės lygiu. Bet darbas čia nesibaigia – mūsų sukurtas analizės įrankis iš karto pradeda tirti įvykį: kokie buvo prašymai, koks buvo jų šablonas, ką priešininkas bandė pasiekti. Rezultatas – trumpas, suprantamas ataskaita lietuvių kalba, kuris iš karto pasiekia mūsų inžinierių komandos Discord kanalą. Taip mes ne tik sustabdome bandymą, bet ir žinome, kas tiksliai atsitiko.
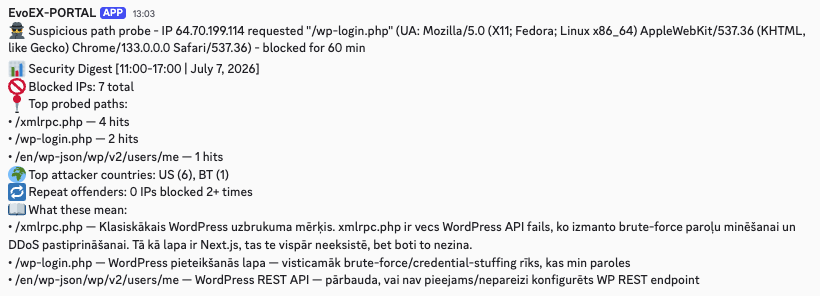
Tikrasis pavyzdys iš mūsų sistemos – įtartas prašymas yra bloķuojamas iš karto, o kas valandą automatiškai sudaromas santrauka apie visus bandymus, jų šaltinį ir galimą tikslą.
4. Ką tai reiškia klientui
Pasirinkdamas Evoex, klientas gauna ne tik tik svetainę ar sistemą - jis gauna infrastruktūrą, kurioje saugumas nėra atgalinis mintis, o pagrindas.
Klaidos aptinkamos ir taisomos, prieš jiems pasiekiant internetą, o ne tada, kai kas jau nutiko.
Atakos skirtos galimybės sumažintos iki minimumo - paprasčiausiai nėra durų, į kurias kalimt.
Sistema dirba ir mokosi nuolat, ne tik kartą per metus, kai kas nors prisimena užsakyti saugumo auditą.
Visi atnaujinimai vyksta fone, todėl svetainės ir portalai toliau veikia be jokių pertraukų.
Kibernetinis saugumas nėra procesas, kurį galima "padaryti kartą ir pamiršti". Tai yra nuolatinis darbas. Ir mums atrodo - kuo mažiau apie tai mūsų klientams reikia jaudintis, tuo geriau mes tai darome.
5. Kodėl apie tai kalbame
Viso to neiškūrėme todėl, kad jį nors iš mūsų prašytų. Per pastaruosius metus investavome tūkstančius eurų, norėdami pastatyti ir toliau kurti šią sistemą - laiką, įrankius ir mūsų pačių sukurtą programinę įrangą, kuri šiandien veikia fone, be sustojimo, kiekvieną dieną.
Tai nėra vienkartinė investicija, kurią galima pažymėti ir pamiršti - tai infrastruktūra, kurioje toliau investuojame, nes žinome, kad puolimo metodai keičiasi greičiau nei dauguma bendrovių spėja reaguoti.
LVM atvejis parodė, kad net dideliems įmonėms su ištekliais gali trūkti tiksliai to - sistemos, kuri pati pamatytų problemą, prieš ji taptų krizė.
Nedeliavome, kol atsitiktų kažkas panašaus mums ar mūsų klientams. Investavome laiką ir pinigus, kad pastatytume infrastruktūrą, kuri iš pat pradžios yra patvari, o ne tik tada, kai kažkas po incidento pradeda ieškoti kaltininko.
Tai reiškia, kad klientas, pasirinkęs Evoex, neturi jaudintis, ar jo duomenys ir sistema tinkamai apsaugoti. Saugumas nėra papildoma paslauga, kurią galima pridėti vėliau - jis jau yra įmontuotas į kiekvieną projektą, kurį kuriame.
Jei tave domina, kaip jūsų svetainės ar sistemos saugumas atrodo iš šalies, susisiek su mumis - naudosime tai kartu ir atvirai pasakysim, kur yra rizikos ir ką daryti.
Suplanuok savo auditą - Evoex Auditas nuo 390 EUR
Susijusios paslaugos
Pasiruošęs pradėti savo projektą?
Papasakok apie savo idėją — el. paštu atsiųsime pasiūlytą laiką vaizdo skambučiui, kuriame aptarsime detales ir paruošime pasiūlymą.