Kad mēs Evoex plānojām savu infrastruktūru, izvēlējāmies pretēju ceļu. Nevis gaidīt un reaģēt, bet censties nepieļaut problēmu rašanos vispār.
Šī gada Jāņu brīvdienās Latvijas IT nozarē notika kaut kas tāds, ko grūti aizmirst - uzbrukums Latvijas Valsts Mežu IT infrastruktūrai. Uzbrukums tika atklāts 2026. gada 22. jūnijā, taču vēlāk noskaidrojās, ka hakeris sistēmā bija iekļuvis jau 11. jūnijā un vairākas dienas darbojies nepamanīts, aktīvi rīkoties sākot tikai naktī no 22. uz 23. jūniju.
Tas atgādināja visiem, kas strādā šajā jomā, vienu vienkāršu, bet nepatīkamu patiesību: ja drošību risina tikai tad, kad kaut kas jau ir noticis, ir jau par vēlu. Konfigurācijas nepilnības un neatklāti caurumi sistēmā var ilgstoši palikt nemanīti, līdz kāds tos atrod - un diemžēl bieži vien tas nav tas cilvēks, kuram vajadzētu.
Kad mēs Evoex plānojām savu infrastruktūru, izvēlējāmies pretēju ceļu. Nevis gaidīt un reaģēt, bet censties nepieļaut problēmu rašanos vispār.
1. Drošība sākas pirms koda nonākšanas serverī
Mūsu izstrādes procesā neviena izmaiņa nenonāk ražošanas serverī bez pilnas automatizētas pārbaudes. Katru jauno koda gabalu reāllaikā analizē specializēti drošības rīki, kas balstīti uz pasaulē atzītajiem OWASP Top 10 principiem - tas ir standarts, ko izmanto, lai atklātu biežākos un bīstamākos ievainojamību veidus.
Ja rīki pamana kaut vai nelielu risku, izmaiņa netiek laista tālāk. Sistēma pati mēģina labot problemātisko koda daļu, atkārtoti to pārbauda, un process turpinās, kamēr risku skaits nav precīzi nulle. Tikai tad izmaiņas var nonākt pie lietotājiem.
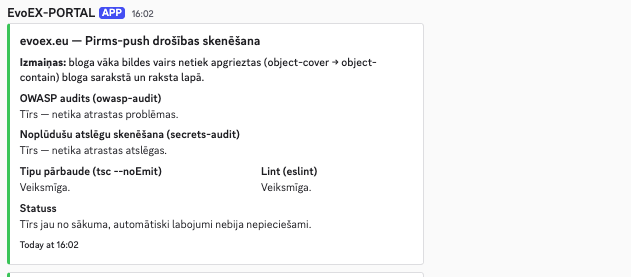
Šāds paziņojums nonāk pie mūsu komandas ikreiz, kad izmaiņas iet cauri pilnajam drošības audita un auto-labošanas ciklam pirms izvietošanas.
2. Serveri, kuriem nav ko zaudēt no ārpuses
Viens no vienkāršākajiem, bet biežāk aizmirstajiem drošības principiem - ja durvis nav atvērtas, tajās nevar ielauzties. Mūsu serveri darbojas uz Hetzner infrastruktūras, un mēs esam pilnībā aizvēruši ārējos pieslēguma portus, ko tradicionāli izmanto, lai attālināti piekļūtu serverim. Tā vietā serveris pats, no iekšpuses, pārbauda autorizētu koda krātuvi un, kad viss ir pārbaudīts un droši, ievelk atjauninājumus. Neviens nevar "klauvēt" no āra, jo durvju tur vienkārši nav.
Papildus tam vietnēs ir ieviestas stingras drošības galvenes (HSTS, X-Content-Type-Options, X-Frame-Options, Referrer-Policy), kas pasargā lietotājus no datu pārtveršanas, vietņu klonēšanas un citiem izplatītiem uzbrukumu veidiem.
3. Kad kāds tomēr mēģina
Pilnīgi izslēgt uzbrukumu mēģinājumus nav iespējams - internets ir pilns ar automatizētiem botiem, kas pastāvīgi skenē vietnes un meklē vājās vietas. Tāpēc mēs izveidojām savu sistēmu, kas šos mēģinājumus pamana un reaģē uzreiz.
Ja tiek fiksēts, piemēram, brute-force mēģinājums vai aizdomīga skenēšana, uzbrucēja IP adrese tiek nekavējoties bloķēta ugunsmūra līmenī. Bet ar to darbs nebeidzas - mūsu izveidotais analīzes rīks tūlīt sāk izmeklēt notikušo: kādi bija pieprasījumi, kāds bija to modelis, ko uzbrucējs mēģināja sasniegt. Rezultāts - īss, saprotams pārskats latviešu valodā, kas nekavējoties nonāk mūsu inženieru komandas Discord kanālā. Tā mēs ne tikai apturam mēģinājumu, bet arī zinām, kas tieši notika.
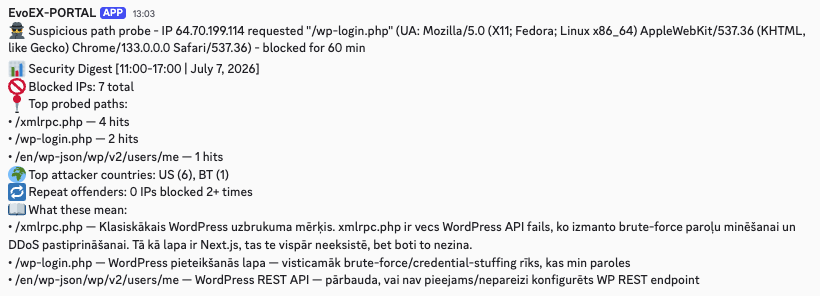
Reāls piemērs no mūsu sistēmas - aizdomīgs pieprasījums tiek bloķēts uzreiz, un ik stundu automātiski tiek sagatavots kopsavilkums par visiem mēģinājumiem, to izcelsmi un iespējamo nolūku.
4. Ko tas nozīmē klientam
Izvēloties Evoex, klients nesaņem tikai mājaslapu vai sistēmu - viņš saņem infrastruktūru, kurā drošība nav pēcpārdomu, bet pamats.
Kļūdas tiek atrastas un labotas, pirms tās sasniedz internetu, nevis pēc tam, kad kaut kas jau ir noticis.
Uzbrukuma iespējas ir samazinātas līdz minimumam - vienkārši nav durvju, kurās klauvēt.
Sistēma strādā un mācās nepārtraukti, nevis tikai reizi gadā, kad kāds atceras pasūtīt drošības auditu.
Visi atjauninājumi notiek fonā, tāpēc vietnes un portāli turpina strādāt bez pārtraukumiem.
Kiberdrošība nav process, ko var "vienreiz sakārtot un aizmirst". Tas ir pastāvīgs darbs. Un mums šķiet - jo mazāk par to jāuztraucas mūsu klientiem, jo labāk mēs to darām.
5. Kāpēc mēs par to stāstām
Mēs to visu neizveidojām tāpēc, ka kāds no mums to prasīja. Pēdējā gada laikā esam investējuši vairākus tūkstošus eiro, lai šo sistēmu uzbūvētu un turpinātu attīstīt - laiku, rīkus un pašu izstrādāto programmatūru, kas šodien strādā fonā, bez pārtraukuma, katru dienu.
Tā nav vienreizēja investīcija, ko var atzīmēt un aizmirst - tā ir infrastruktūra, kurā turpinām ieguldīt, jo zinām, ka uzbrucēju metodes mainās ātrāk, nekā lielākā daļa uzņēmumu spēj reaģēt.
LVM gadījums parādīja, ka pat lieliem uzņēmumiem ar resursiem var pietrūkt tieši šī - sistēmas, kas pati pamana problēmu, pirms tā kļūst par krīzi.
Mēs neesam gaidījuši, kad kaut kas tāds notiks mums vai mūsu klientiem. Esam ieguldījuši laiku un naudu, lai uzbūvētu infrastruktūru, kas ir noturīga jau no pamatiem, nevis tikai tad, kad kāds pēc incidenta sāk meklēt vaininiekus.
Tas nozīmē, ka klientam, kurš izvēlas Evoex, nav jāuztraucas, vai viņa dati un sistēma ir aizsargāti pēc atlikuma principa. Drošība nav papildu pakalpojums, ko var pievienot vēlāk - tā jau ir iebūvēta katrā projektā, ko mēs veidojam.
Ja tev interesē, kā izskatās tava vietnes vai sistēmas drošība no malas, sazinies ar mums - izvērtēsim to kopā un pateiksim godīgi, kur ir riski un ko ar tiem darīt.
Piesaki savu auditu - Evoex Audits no 390 EURO
Saistītie pakalpojumi
Gatavs sākt savu projektu?
Aizpildi formu, pastāsti savu ideju, un mēs nosūtīsim mūsu tikšanās kalendāra linku. Izvēlies sev ērtu laiku un datumu, kurā satiksimies tiešsaistē un izrunāsim detaļas! Pēc tam izstrādāsim piedāvājumu!